Do Seznam účtu se nově dá přihlásit přístupovým klíčem bez hesla
Seznam.cz 8. října oznámil, že do Seznam účtu jde nově přihlásit přístupovým klíčem, anglicky passkey. Místo hesla stačí potvrdit totožnost otiskem prstu, obličejem nebo PINem zařízení. Heslo se tím neruší, kdo ale čte poštu v poštovním programu, bude pro něj potřebovat zvláštní heslo.
Seznam.cz rozšířil přihlašování do Seznam účtu o přístupové klíče, anglicky passkeys. Firma to oznámila na svém blogu 8. října 2026. Kdo si klíč nastaví, nemusí při přihlášení psát heslo ani uživatelské jméno. Totožnost potvrdí stejně, jako odemyká telefon nebo počítač: otiskem prstu, obličejem nebo PINem. Otisk ani snímek obličeje podle Seznamu zařízení neopustí a firma je nedostane.
Na jaře Seznam zavedl ověřovací aplikace a bezpečnostní klíče, přístupové klíče je teď doplňují. Dosavadní přihlášení se tím neruší. Heslo funguje dál a přístupový klíč pak podle nápovědy Seznam Účtu zastane druhý krok ověření. Klíč si jde vytvořit na víc vlastních zařízeních.
Jak přihlášení klíčem vypadá
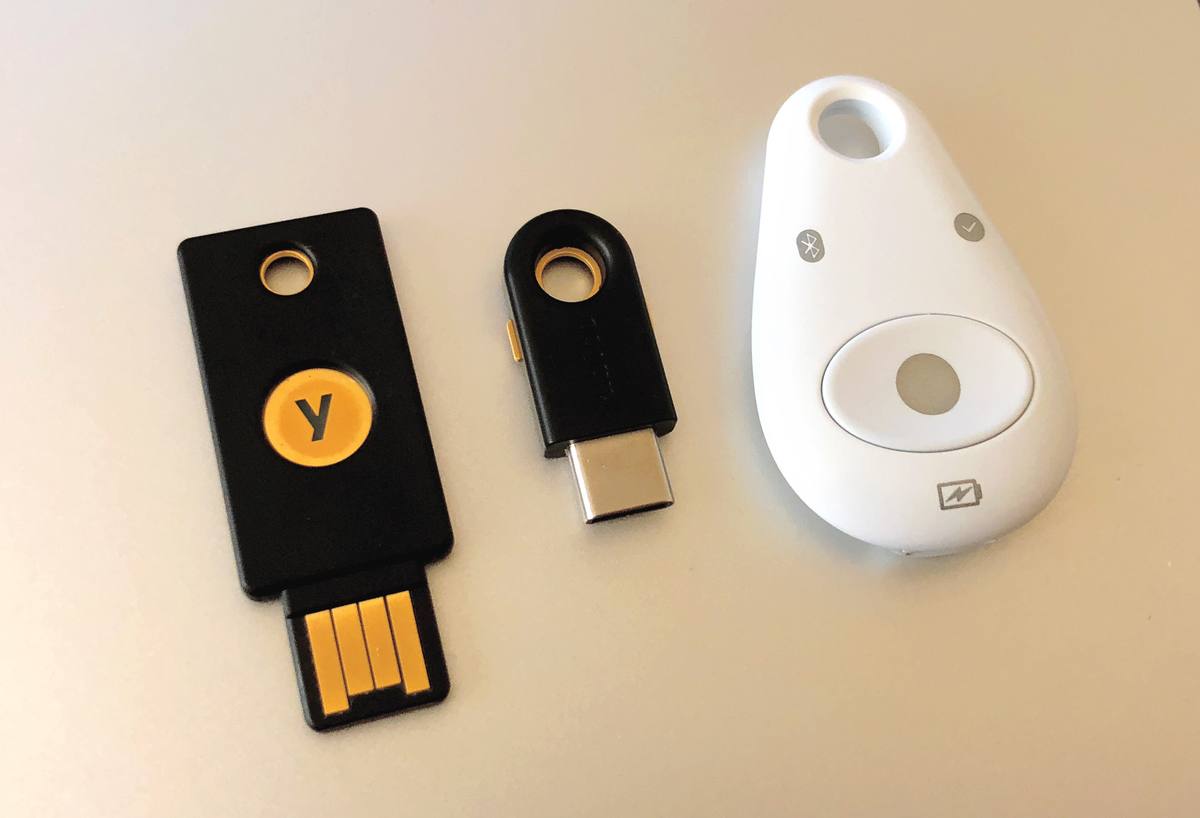
Na přihlašovací stránce se klepne na ikonu klíčku. Zařízení pak nabídne tři cesty. Klíč uložený v systémovém správci klíčů na Macu, iPhonu nebo Androidu se vybere ze seznamu a potvrdí otiskem, Face ID nebo PINem. Když klíč leží v jiném zařízení, třeba v telefonu vedle notebooku, naskenuje se tím telefonem QR kód z obrazovky. Hardwarový klíč typu YubiKey se připojí přes USB nebo NFC, zadá se jeho PIN a nakonec se ho člověk dotkne.
Kdo už u účtu bezpečnostní klíč má, nový kupovat nemusí. Nápověda popisuje, jak ho povýšit na přístupový: ve správě klíčů se u něj zvolí Změnit, potom Povýšit na přístupový klíč, zadá se název a vše se potvrdí otiskem, Face ID či PINem. Fyzicky zůstane týž, jen s ním půjde přihlásit i bez hesla.
Proč klíč na podvodné stránce neprozradíte
Heslo zná člověk, a proto ho může napsat i na falešnou přihlašovací stránku. Přístupový klíč stojí na kryptografii podle standardů FIDO. Podle vývojářského webu passkeys.dev zůstává soukromý klíč jen v zařízeních uživatele a server služby si ukládá veřejný klíč. Soukromé klíče nevidí ani servery, přes které se synchronizují mezi zařízeními. Ochrana před phishingem tu nestojí na tom, že si člověk pozorně přečte adresu: prohlížeč a operační systém samy hlídají, aby se klíč použil jen u služby, pro kterou vznikl.
Seznam v tiskové zprávě píše, že klíč „nelze zkopírovat ani přepsat“. Přesnější je rozlišení, které passkeys.dev uvádí ve slovníku pojmů. Klíč v hardwarovém tokenu bývá vázaný na jedno zařízení a opustit ho nemůže. Klíč ve správci klíčů telefonu nebo počítače se naopak synchronizuje: poskytovatel ho přenese na další zařízení téhož uživatele, případně ho obnoví ze zálohy, když si člověk pořídí nový telefon. Sám ho uživatel neopíše, kopií je ale víc. Podle nás z toho plyne, že synchronizovaný klíč je chráněný jen tak dobře jako účet, přes který se synchronizuje.
Ověřování přes Seznam Aplikaci skončilo v lednu
Přístupové klíče, bezpečnostní klíče a ověřovací aplikace nahrazují dřívější dvoufázové ověření přes Seznam Aplikaci. Jeho podporu Seznam podle tiskové zprávy ukončil v lednu 2026. Kdo si ani po opakovaném upozornění nenastavil jiný způsob, tomu firma dvoufázové zabezpečení vypnula. Účty zůstaly dostupné, druhý krok ověření u nich ale chybí, dokud si ho majitel znovu nezapne. Kolika účtů se to týkalo, Seznam neuvádí.
Klíč jen na vlastním zařízení
Klíč se zakládá v Seznam účtu v sekci Zabezpečení, v části Přístupové klíče. Během nastavení se ověřuje zařízení i záchranné telefonní číslo. To slouží pro případ, že by zařízení s klíčem nešlo použít. Seznam výslovně radí vytvářet klíč jen na zařízení, které člověk skutečně vlastní a používá.
Jedna praktická komplikace stojí jen v nápovědě. Kdo čte poštu v poštovním programu, musí si po vytvoření přístupového klíče nastavit pro ten program zvláštní heslo. V tiskové zprávě ani v přetisku na Lupě ta věta není.
Kdo druhý krok přihlášení teprve vybírá, najde srovnání SMS kódů, ověřovacích aplikací a klíčů v našem starším přehledu.
Zdroje: tisková zpráva Seznam.cz, nápověda Seznam Účet: Přístupové klíče, Lupa.cz, passkeys.dev: What are passkeys?, passkeys.dev: Terms.