Přeskočit na obsah
Magazín Chatujme.cz

Bezpečně online

Přehled článků v rubrice bezpečně online. Nejnovější nahoře.

Bezpečně online

PHP vydalo bezpečnostní opravy pro řady 8.2 až 8.5

Projekt PHP 19. listopadu vydal verze 8.2.36, 8.3.37, 8.4.28 a 8.5.13. Mezi opravami jsou dvě chyby v ukládání údajů o relacích, které mohou za určitých podmínek umožnit spuštění cizího kódu na serveru. Provozovatelé webů mohou nasadit opravu ve své stávající řadě.
Bezpečně online

V letošním žebříčku nejčastějších českých hesel vede „admin“

Správce hesel NordPass zveřejnil žebříček dvou set nejčastějších hesel, který sestavuje osmý rok. Patří k němu výpisy pro 44 zemí a v tom českém je letos první „admin“, loňské „Heslo1234“ kleslo na čtvrté místo. Rozbor pracuje s hesly, která unikla mezi září 2025 a září 2026.

Bezpečně online

Přes službu Optimizely se na weby 178 firem dostal skript, který kradl karty a kryptoměny

Útočník 16. listopadu zapsal škodlivý kód do služby Optimizely, přes kterou weby velkých firem testují své stránky. Návštěvníkům webů BBC, Zoomu, GitLabu, IKEA nebo HSBC pak skript podvrhoval adresy kryptoměnových peněženek, kradl údaje z platebních formulářů a na starších iPhonech zkoušel napadnout systém. Kdo ten den některý z webů navštívil, má zkontrolovat kartu, platby kryptoměnou a verzi iOS.

Bezpečně online

Útočníci se přes dodavatele Notionu dostali k části přepisů chatů s Notion AI

Útočníci pronikli k firmě Fireworks AI, u které Notion nechával třídit konverzace s asistentem Notion AI. Mezi daty, ke kterým se dostali, byly přepisy chatů z méně než procenta pracovních prostorů Notionu. Komu přišlo upozornění, má hesla a klíče vložené do chatu brát jako vyzrazené a vyměnit je.

Bezpečně online aktualizováno 16. 11.

Google opravil v Chrome 157 už osmou letos zneužívanou chybu prohlížeče

Chyba CVE-2026-125350 v části Chromu, která zpracovává XML, dovoluje po otevření podvržené stránky spustit cizí kód v izolovaném prostředí prohlížeče a Google ví, že se zneužívá. Oprava vyšla 9. listopadu ve verzi 157.0.8103.50 a Brave i Chrome pro Android ji už mají. Edge pro Android ji dostal 11. listopadu, stolní verze Edge na ni pořád čeká.

Bezpečně online

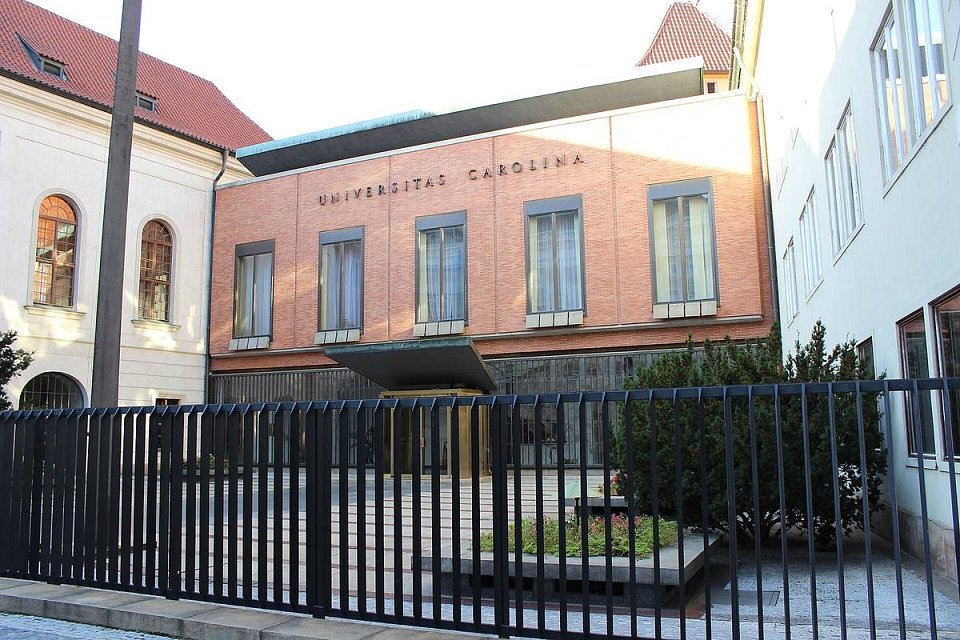
Útočník stáhl ze studijního systému Univerzity Karlovy data včetně osobních údajů

Univerzita Karlova v pátek potvrdila, že se útočník přes napadenou webovou aplikaci dostal do Studijního informačního systému a stáhl z něj část údajů, mezi nimi osobní. Kolika lidí se to týká, škola zatím neví. Všichni uživatelé si mají změnit heslo k univerzitnímu účtu CAS a dát si pozor na e-maily, které by se incidentu mohly chytit.

Bezpečně online

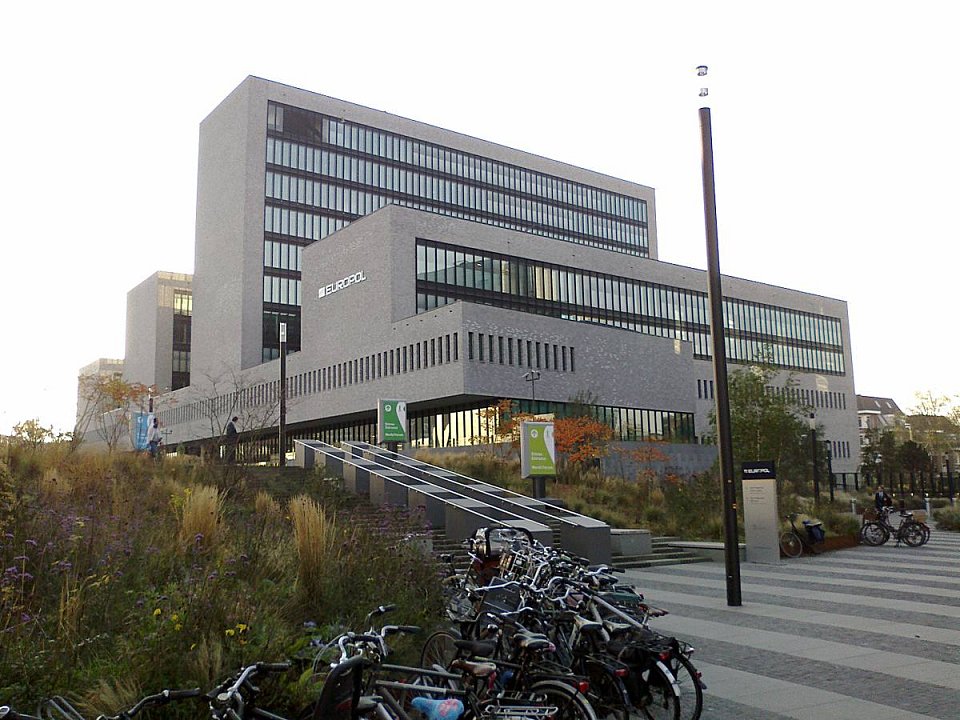
Europol předal Have I Been Pwned 180 tisíc e-mailů spojených s malwarem CastleRAT

Policie devíti zemí ve čtvrtek vyřadila servery tří škodlivých programů a našla na nich přes šest milionů ukradených přihlašovacích údajů. Část z nich, 179 745 e-mailových adres a 893 tisíc hesel spojených s malwarem CastleRAT, je od pátku k ověření na Have I Been Pwned. Shoda tam neznamená únik z cizího webu, ale že mohl být napadený vlastní počítač.

Bezpečně online

Spouštěč hry NIKKE pro Windows mohl hráčům nainstalovat program pro vzdálené ovládání

Útočníci upravili skripty, které si oficiální spouštěč hry Goddess of Victory: NIKKE načítá ze serverů vydavatele Level Infinite. Při některých spuštěních tak do počítače dostali program, kterým šlo počítač ovládat na dálku a brát z něj hesla. Kontrolu vydavatel žádá po každém, kdo spouštěč pro Windows otevřel od 27. září; mobilní verze zasažená nebyla.

Bezpečně online

Příspěvky na sítích dělají z minutového testu varování v USA 17. listopadu blackout

Po sítích kolují dva listopadové termíny: blackout a kybernetický útok 17. listopadu a „den zkázy“ v pátek 13. listopadu. Na sedmnáctého mají americké úřady naplánovaný minutový test varování v rozhlase a televizi, třináctka pochází z rovnice otištěné v časopise Science v roce 1960. Evropská komise mezitím 3. listopadu vydala nezávazné pokyny, jak mají státy domácnostem radit na první tři dny krize.

Bezpečně online

Útočníci na dálku rozehřáli lednice a mrazáky supermarketů v nejméně sedmi zemích Evropy

V noci na 2. listopadu vystoupala teplota v lednicích a mrazácích obchodů od Belgie po Estonsko až na 50 °C a prodejny vyhazovaly zboží. Stejný postup zasáhl v říjnu stovky francouzských supermarketů. Tamní úřad pro kybernetickou bezpečnost za ním nevidí chyby popsané výzkumníky, ale ovládací rozhraní vystavená na internetu a slabá hesla.

Bezpečně online

Útočník se dostal k 11,77 milionu e-mailových adres ze služby Capcom ID

Japonský vydavatel her Capcom 22. října oznámil, že k údajům ze služby Capcom ID neoprávněně přistoupil někdo cizí. Kromě 11,77 milionu e-mailových adres jde o časy a počty přihlášení a poslední IP adresu, u 196 účtů útočník změnil heslo. Firma varuje před podvodnými zprávami, které se budou vydávat za ni.

Bezpečně online

Majitel Alberta podal po týdnu výpadků trestní oznámení u nizozemské policie

Nizozemská skupina Ahold Delhaize, které patří český Albert, v pondělí 19. října napsala, že podezřelou aktivitu v její síti způsobilo škodlivé jednání cizích lidí. Týž den podala trestní oznámení u nizozemské policie. Aplikace Můj Albert byla kvůli preventivnímu vypnutí systémů přes týden mimo provoz.

Bezpečně online

Mozilla stáhla z katalogu Firefoxu šestnáct falešných kryptopeněženek

Výzkumníci firmy Socket popsali šestnáct doplňků, které se v katalogu Firefoxu vydávaly za kryptopeněženky Rabby a OKX. Zadanou obnovovací frázi odesílaly na cizí server, přestože v manifestu tvrdily, že nesbírají žádná data. Mozilla je 5. října stáhla.

Bezpečně online

Proruští hackeři se chlubí přístupem k 15 tisícům kamer v Česku, podklady to nedokládají

Proruská skupina NoName057(16) napsala 28. září na Telegramu, že má přístup k víc než 15 tisícům kamer v Česku, a pochlubila se i zásahem do řízení kotelny. Bezpečnostní firmy Check Point a ComSource upozorňují, že ze zveřejněných podkladů nejde poznat ani počet kamer, ani to, kde kotelna stojí. Zbytek kampaně míří na weby úřadů a firem.

Bezpečně online

Útočník stáhl z nástroje zákaznické podpory Rohlíku část konverzací se zákazníky

Rohlík v neděli 11. října rozeslal zákazníkům e-mail, že neoprávněná osoba získala přístup k internímu nástroji zákaznické podpory a stáhla z něj část dat. Mezi nimi jsou chaty s operátory i virtuálním asistentem, přepisy hovorů a přehled toho, co lidé dávali do košíku. Databáze s hesly a platebními údaji podle firmy prolomené nebyly.

Bezpečně online

Do Seznam účtu se nově dá přihlásit přístupovým klíčem bez hesla

Seznam.cz 8. října oznámil, že do Seznam účtu jde nově přihlásit přístupovým klíčem, anglicky passkey. Místo hesla stačí potvrdit totožnost otiskem prstu, obličejem nebo PINem zařízení. Heslo se tím neruší, kdo ale čte poštu v poštovním programu, bude pro něj potřebovat zvláštní heslo.

Bezpečně online

U podvodných bankovních převodů v EU nesli loni klienti 85 procent škody sami

Těžiště podvodů se přesunulo. Útočník už se nesnaží dostat do cizího bankovnictví, ale přesvědčí oběť, aby peníze poslala sama – a umělá inteligence mu k tomu dodá věrohodný hlas i tvář. Podle společné zprávy evropských regulátorů nesli loni u podvodných převodů 85 % ztrát sami klienti.

Bezpečně online

Výrobce odemykacích přístrojů tvrdí, že obejde automatický restart iPhonu po 72 hodinách

Firma Magnet Forensics nabízí policii přístroj, který má podle ní udržet zabavený telefon ve stavu, kdy jsou data snáz dostupná. Míří tím na funkci, kterou Apple přidal do iOS v roce 2024: iPhone se sám restartuje, když ho nikdo 72 hodin neodemkne. Zprávu přinesl server 404 Media na základě uniklého videa, samotný výrobce o funkci píše i na svém webu.

Jen tuhle rubriku odebírejte přes RSS nebo Atom.