CrowdStrike s vyšetřovateli odřízl počítače nakažené botnetem Sality od provozovatele
Botnet Sality rozesílal škodlivý kód od roku 2003 a poslední roky kradl kryptoměny výměnou adres ve schránce. Na konci srpna ho vyšetřovatelé spolu s firmou CrowdStrike odstřihli od provozovatele tím, že nakaženým strojům podstrčili vlastní uzly. Ze samotných počítačů ale nákaza nezmizela.
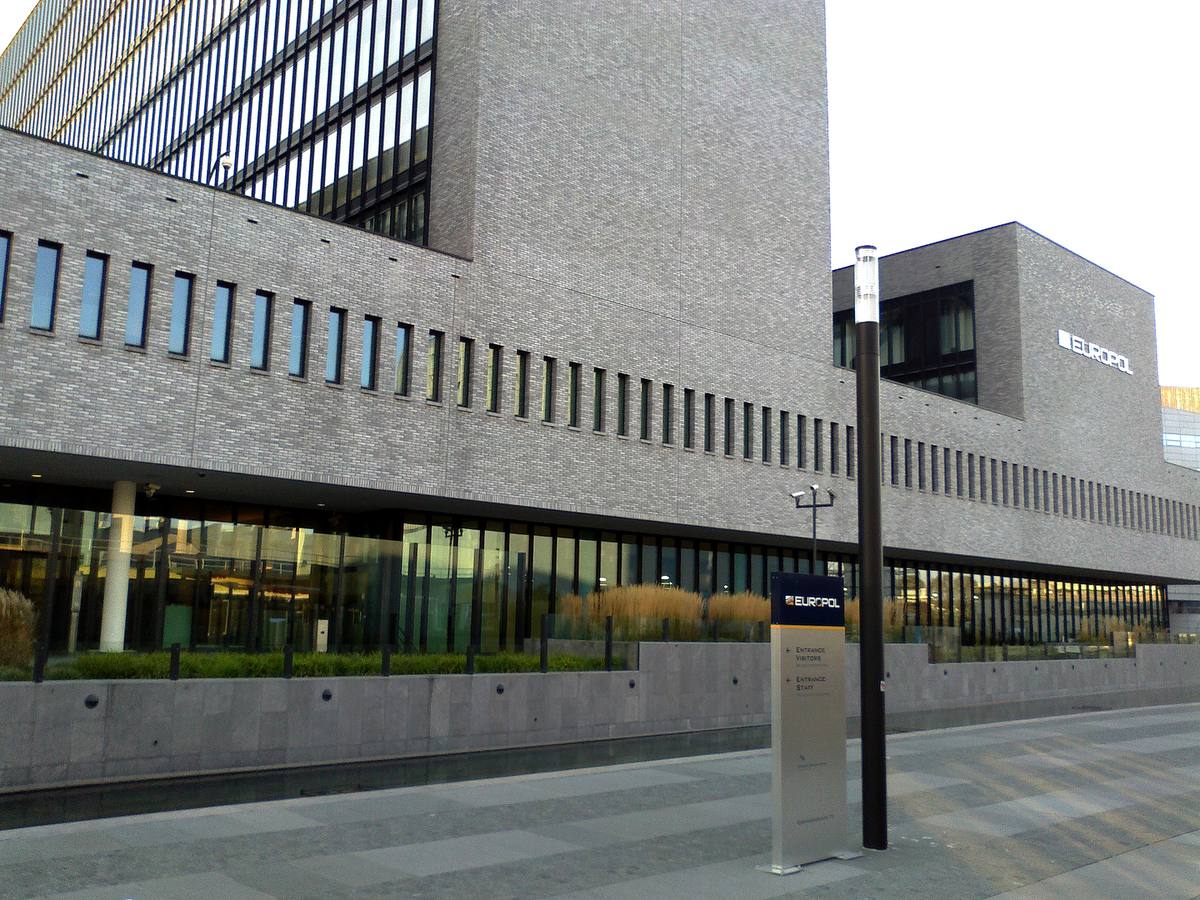
V pondělí 31. srpna 2026 přišel provozovatel botnetu Sality o velení nad nakaženými počítači. Tým Counter Adversary Operations firmy CrowdStrike provedl spolu s americkým ministerstvem spravedlnosti, FBI, vyšetřovatelskou službou ministerstva obrany a policisty z Bulharska, Maďarska a Rumunska takzvaný sinkhole: nakažené stroje od té chvíle posílají své dotazy místo k provozovateli na servery, které ovládají obránci. Evropskou stranu akce koordinoval Europol, americkou státní zastupitelství v Los Angeles.
Sality je na poměry škodlivého kódu starožitnost. První vzorky jsou z roku 2003 a ministerstvo spravedlnosti od té doby počítá jeho provoz bez přerušení.
Nákaza, která se rozmnožovala sama
Sality patří mezi souborové viry: připojoval se ke spustitelným souborům na disku a šířil se přes síťové sdílené složky, vyměnitelné disky a sdílení souborů. To je podstatný rozdíl proti dnešnímu zvyku. Provozovatel nemusel rozesílat phishing ani platit za exploity, nákaza se obnovovala sama.
Kromě vlastního rozmnožování uměl vir jedinou věc – dodat na nakažený stroj další kód. Podle rozboru CrowdStriku přes něj za ta léta prošly nástroje na krádež přihlašovacích údajů, rozesílání spamu, proxy služby, průniky do sítí i útoky DDoS.
Posledních osm let vydělával hlavně na jednom nástroji. Jmenuje se EggJagger a sleduje schránku: jakmile do ní uživatel zkopíruje adresu bitcoinové nebo ethereové peněženky, vymění ji za adresu provozovatele. Kdo si adresu před odesláním platby znovu nepřečte, pošle peníze jinam. CrowdStrike odhaduje, že tímhle způsobem přišly oběti nejméně o 12,1 milionu rublů, tedy zhruba 150 000 dolarů.
Velikost botnetu má v každé zprávě jiné číslo
CrowdStrike mluví o víc než 33 000 nakažených strojích, kterým mohl provozovatel v době zásahu posílat kód. Europol uvádí čísla o několik řádů vyšší: ve špičce podle něj měl provozovatel přístup až k milionu počítačů a s infrastrukturou bylo dosud spojeno přes 11 milionů unikátních IP adres.
Obojí může platit najednou, protože každé číslo měří něco jiného. Prvních 33 000 je stav při samotném odstřižení, jedenáct milionů je součet všech adres, které se s infrastrukturou dosud spojily, a tentýž počítač se v něm objeví pokaždé, když dostane novou. Ani jedna z tiskových zpráv ale nepíše, kolik strojů je nakažených teď a v kolika zemích.
Síť bez centrály se dá rozebrat zevnitř
Sality neměl řídicí server, o který by šlo přijít. Nakažené počítače si předávaly příkazy přímo mezi sebou a každý z nich si držel seznam takzvaných super peerů, tedy veřejně dostupných nakažených strojů, které tvořily páteř sítě. Každých čtyřicet minut si bot ověřoval, jestli jeho uložené uzly ještě odpovídají; ty mlčící postupně vyřazoval.
Přesně do téhle údržby zásah vstoupil. Obránci nechali legitimní super peery vypadnout ze seznamů a na uvolněná místa vložili vlastní uzly. Odříznutý bot pak nedostane ani seznam adres s dalším škodlivým kódem, ani soubor samotný.
Pomohly k tomu dvě vlastnosti, kterými Sality dvacet let přežíval:
- Protokol nešel opravit. Vir se šíří nakažením souborů, takže nová verze by o tytéž soubory soupeřila se starou a síť by rozdělila, místo aby ji povýšila. Boti se proto chovají stejně jako před dvaceti lety a každá slabina protokolu je trvalá.
- Síť nikoho neověřovala. Za plnohodnotného souseda přijala kohokoli, kdo byl veřejně dostupný a správně odpověděl na pozdrav. Žádné klíče, žádný seznam povolených adres.
Většina nakažených počítačů stojí za firewallem nebo překladem adres a zvenčí je oslovit nejde. U nich se čekalo, až se samy ozvou při běžné údržbě; tehdy jim obránci seznam vyprázdnili. Souběžně americké orgány zabavily domény, na kterých škodlivý kód ležel, a policie v Bulharsku, Maďarsku a Rumunsku zasáhla proti dalším doménám hostovaným v Evropě. Stejnou třídu techniky použili vyšetřovatelé už proti botnetu GameOver Zeus v roce 2014 a Kelihos v roce 2017.
Z disků nákaza nezmizela
Odstřižení není úklid. Nakažené soubory zůstávají na discích, vir se dál rozmnožuje na vyměnitelné disky a sdílené složky a jen nemá od koho dostat pokyn. Poznat nákazu přitom není snadné: sám Sality žádné okno neotevře a po odstřižení už jen tiše nakazuje další soubory.
Proto je součástí operace i obeslání obětí. Nadace Shadowserver, která do sítě vložila část sinkhole uzlů, spolupracuje s poskytovateli připojení a s národními bezpečnostními týmy na tom, aby se nakažené adresy dostaly k lidem, kteří s nimi můžou něco udělat. Své denní přehledy rozesílá zdarma víc než 10 000 prověřeným odběratelům včetně 201 národních CSIRT týmů ve 175 zemích a územích, takže k běžnému uživateli zpráva o nákaze obvykle dorazí od jeho poskytovatele internetu.
V Česku je národním týmem CSIRT.CZ, který provozuje sdružení CZ.NIC, a s daty Shadowserveru běžně pracuje: 2. září například uvedl, že v tuzemsku eviduje nadace přibližně 300 unikátních IP adres serverů Microsoft Exchange vyhodnocených jako zranitelné. Kolik českých adres patřilo strojům se Sality, dosud nikdo veřejně neuvedl.
Správci sítí mají po ruce jednodušší vodítko. CrowdStrike zveřejnil adresu 188.166.101.148, na kterou od zásahu hlásí všechny nakažené stroje. Provoz UDP na tuhle adresu podle CrowdStriku znamená nákazu, kterou je potřeba vyčistit.
Kdo Sality provozoval, zatím nikdo neřekl
O zadržení nebo obvinění se nezmiňuje ani Europol, ani americké ministerstvo spravedlnosti, ani rozbor CrowdStriku. Všechny tři popisují zásah proti infrastruktuře; jestli vyšetřování míří i na člověka za ní, z nich nevyplývá. Jméno provozovatele v žádné z nich nepadlo.
Zbylo po něm mimo jiné svědectví o tom, na co se dá botnet použít, když jeho majitel zrovna chce. Den po ruské invazi na Ukrajinu, 25. února 2022, rozeslal Sality podle CrowdStriku útok DDoS na ukrajinské fórum kharkovforum.com, kde lidé v jednom vlákně sdíleli informace o postupu ruské armády na Charkov.
Zdroje: tisková zpráva Europolu, tisková zpráva ministerstva spravedlnosti USA, technický rozbor CrowdStriku, popis reportů nadace Shadowserver, aktualita CSIRT.CZ.