Útočníci na dálku rozehřáli lednice a mrazáky supermarketů v nejméně sedmi zemích Evropy
V noci na 2. listopadu vystoupala teplota v lednicích a mrazácích obchodů od Belgie po Estonsko až na 50 °C a prodejny vyhazovaly zboží. Stejný postup zasáhl v říjnu stovky francouzských supermarketů. Tamní úřad pro kybernetickou bezpečnost za ním nevidí chyby popsané výzkumníky, ale ovládací rozhraní vystavená na internetu a slabá hesla.
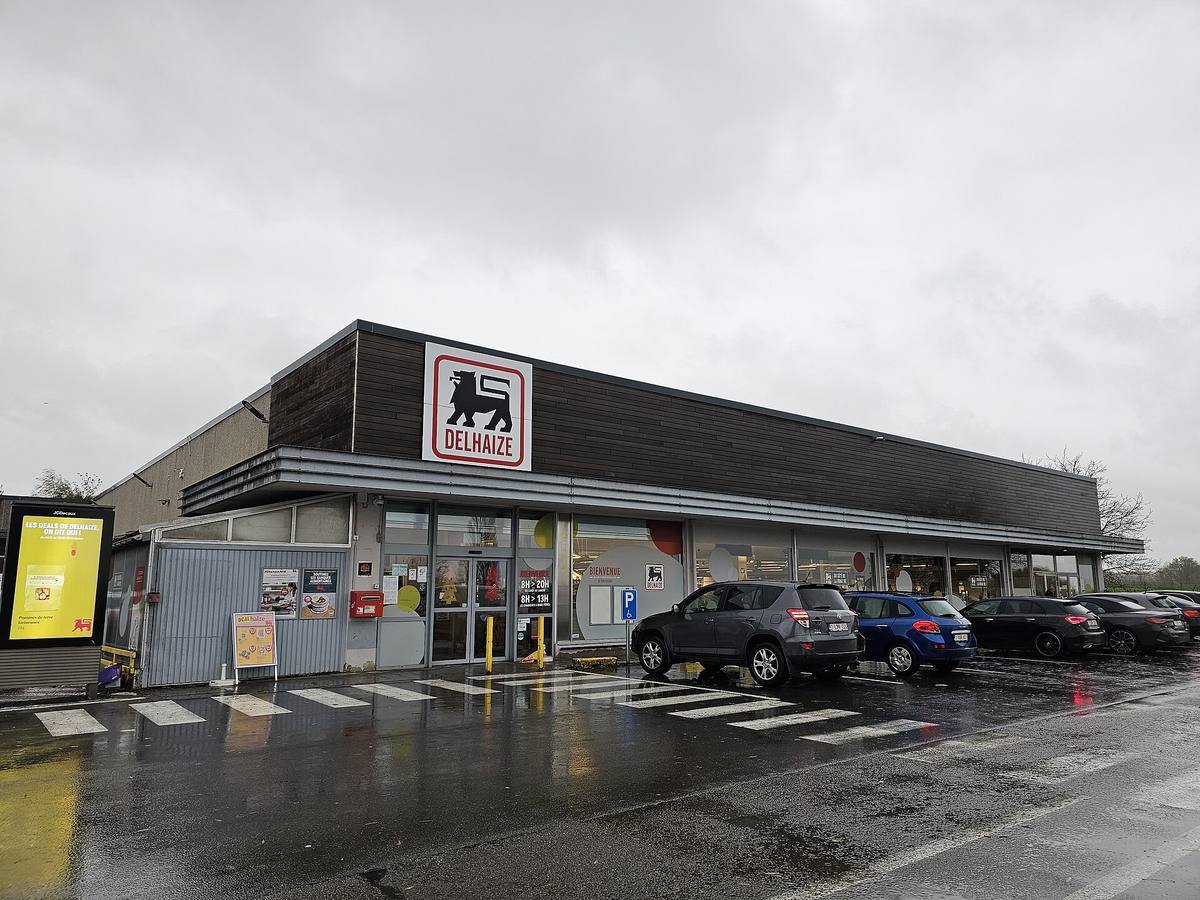
V noci z neděle na pondělí 2. listopadu začala v supermarketech v několika evropských zemích stoupat teplota v lednicích a mrazácích. Ředitel belgické firmy Sabcobel Stephan Moelans řekl agentuře Belga, že útočníci kolem půlnoci na dálku přepnuli výparníky do režimu odmrazování. Sabcobel spravuje chlazení mimo jiné pro řetězec Delhaize. Teplota ve vitrínách podle BBC i Guardianu místy vystoupala až na 50 °C a obchody chlazené a mražené zboží vyhazovaly.
Podle Sabcobelu šlo o stejný postup jako u útoku, který o tři týdny dřív zasáhl stovky francouzských obchodů. K pondělnímu se zatím nikdo nepřihlásil. Útočníci podle Guardianu nic nežádali. Tom Hegel z bezpečnostní firmy SentinelOne v tom vidí známku sabotáže, ne vydírání.
Od Belgie po Estonsko
Guardian v pondělí večer napočítal nejméně sedm zasažených zemí. BBC v úterý psala už o deseti: Belgie, Estonsko, Finsko, Irsko, Itálie, Lucembursko, Německo, Nizozemsko, Portugalsko a Švédsko. Britské Národní centrum kybernetické bezpečnosti (NCSC) navíc ví o několika málo případech ve Velké Británii.
| země | kdo potíže hlásil | rozsah podle zdrojů |
|---|---|---|
| Belgie a Lucembursko | Delhaize, Carrefour, Spar, Ikea | asi 40 prodejen Delhaize, 15 ze 700 prodejen Carrefouru, pět Sparů, obchod Ikea v Monsu |
| Irsko | SuperValu | 13 z 223 prodejen, jen jeden model chlazení |
| Švédsko | ICA, Coop | „malý počet“ prodejen ICA, u Coopu sedm z 800 podle BBC, šest podle Aftonbladetu |
| Nizozemsko | Danfoss pro rozhlas NOS | nejméně 17 firem, hlavně řeznictví a malé obchody |
| Estonsko | Selver, Kitman Coldtech | jedna prodejna Selveru, zásah podle dodavatele během minut |
| Velká Británie | NCSC, svaz masných provozů AIMS | pár případů, u jednoho člena AIMS až 100 °C v prázdných boxech |
Čísla z Belgie se liší podle zdroje. Sabcobel podle Belgy evidoval asi dvacet zasažených instalací ze stovek, které v zemi spravuje. BBC uvádí kolem čtyřiceti prodejen Delhaize v Belgii a Lucembursku. Jedna pobočka Delhaize v Hoeilaartu přišla podle serveru Het Laatste Nieuws o zboží za 100 000 eur. Belgická federální prokuratura zahájila vyšetřování.
Eurokomisař pro zemědělství a potraviny Christophe Hansen označil útoky za „záměrný pokus narušit náš potravinový řetězec a podkopat důvěru spotřebitelů v něj“ (přeloženo z angličtiny podle Guardianu).
Ve Francii šlo o Danfoss a dva další výrobce
Francouzský vládní tým CERT-FR, který provozuje agentura ANSSI, vydal 12. října výstrahu, podle které ví o „mnoha kompromitacích“ dálkových ovladačů chladicích zařízení Danfoss řady AK-SM a AK-SC. Den nato ji doplnil o další zasažená zařízení a dnes v ní stojí i dohledové systémy Copeland xweb a Dixell xweb. Kolik obchodů útok zasáhl, se ve zdrojích liší: Guardian píše až o 700 supermarketech, oborový server Cooling Post o zhruba pěti stech.
Danfoss pro Cooling Post uvedl, že většina zasažených jednotek byla buď stará, nebo novější se zastaralým firmwarem. Ze starých šlo o systémy AK-SM800, jejichž podporu ukončil v roce 2021, a AK-SC355 stažené v roce 2016; ani jedny už aktualizace nedostávají. Z novějších to byly AK-SM800A, které neměly poslední firmware.
Francouzský úřad viní slabá hesla, ne chyby z výzkumu
Bezpečnostní tým Team82 firmy Claroty popsal 9. srpna 2026 tři zranitelnosti v ovladačích Danfoss AK-SM 800A (CVE-2025-41450 až CVE-2025-41452). Mezi nimi je skrytý způsob přihlášení, nejspíš určený pro servis, který obchází heslo správce. Danfoss je opravil v novém firmwaru. Vyhledávač Censys podle výzkumníků našel 2 765 takových zařízení dostupných přímo z internetu.
Po říjnovém útoku se v rozborech objevilo, že útočníci zneužili zranitelnosti, které výzkumníci zveřejnili v předchozích dvou letech. Ředitel ANSSI Vincent Strubel to 21. října před senátním výborem pro zahraniční věci a obranu odmítl. „Podle naší dnešní analýzy nebyly zneužité tyhle zranitelnosti,“ řekl podle BFM TV (přeloženo z francouzštiny). Konkrétní výzkum nejmenoval. Útok podle něj umožnily základní nedostatky: chladicí zařízení vystavená přímo na internetu, jejich správa bez zvláštního zabezpečení a slabá hesla.
ANSSI přitom už od roku 2014 vydává příručku k zabezpečení průmyslových systémů a jejím prvním doporučením je nevystavovat je na internet. Přinutit supermarkety, aby se jím řídily, ale agentura nemůže. Strubel dodal, že stejná zařízení chladí i ve zdravotnictví, od výzkumných laboratoří po lékárny s vakcínami, a že ANSSI jejich zabezpečení s tímto oborem prošla.
U pondělní vlny je obraz podobný. Úřad italské premiérky o zasažených podnicích napsal, že většinou měly zastaralé zabezpečení, rozhraní přímo na internetu a nedostatečné ověřování. Šéf švédského centra kybernetické bezpečnosti John Billow agentuře Reuters řekl, že země má „docela hodně“ vystavených provozních zařízení, která potřebují aktualizovat. Moelans ze Sabcobelu pro Belgu uvedl, že jednotky kromě nového softwaru potřebují i fyzické úpravy. Většina zákazníků firmy podle něj po francouzském útoku přešla na správu chlazení přes zabezpečené připojení.
Co radí CERT-FR
Výstraha z 12. října, naposledy upravená 16. října, je psaná pro provozovatele chlazení a jejich servisní firmy:
- odstranit z internetu ovladač i každé další zařízení dostupné na veřejné IP adrese,
- správu pustit jen přes zabezpečenou VPN nebo chráněnou síť; filtrování adres servisní firmy na firewallu je jen nouzové řešení,
- změnit výchozí hesla, aktualizovat firmware a u Danfossu zapnout úroveň zabezpečení Strict,
- zkontrolovat celé nastavení včetně plánů odmrazování,
- před odpojením dat směrem k servisní firmě ověřit pojistné podmínky.
U zařízení, která už opravy nedostávají, varuje CERT-FR, že obnovení továrního nastavení nestačí. Smaže sice, co v nich útočník zanechal, ale zařízení zůstane zranitelné a podle výstrahy ho útočníci určitě napadnou znovu.
Česko v seznamech zasažených zemí není
Ani jeden ze zdrojů Česko mezi zasaženými zeměmi neuvádí. Belgický Delhaize patří do skupiny Ahold Delhaize stejně jako český Albert. Skupina v říjnu řešila samostatný incident ve svých IT systémech, kvůli kterému přes týden nefungovala aplikace Můj Albert. Příčinu pondělních potíží s chlazením v belgických a lucemburských prodejnách skupina podle Guardianu nesdělila.
Zdroje
- CERT-FR: Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, 12. až 16. října 2026.
- La Libre (Belga): Sabcobel, la société derrière les frigos touchés…, 2. listopadu 2026.
- The Guardian: Shop fridges and freezers across Europe hit by fresh suspected cyber-attack, 2. listopadu 2026.
- BBC: Shop freezers in seven European countries hit by cyber-attack, 2. listopadu 2026.
- BBC: Europe on alert after supermarket freezers hit by cyber-attacks in 10 countries, 3. listopadu 2026.
- BBC: UK meat industry hit by cyber-attack which targeted European supermarket freezers, 3. listopadu 2026.
- Cooling Post: Danfoss moves to mitigate cyberattack, říjen 2026.
- Claroty Team82: Freeze the Controller, Defrost the Food, 9. srpna 2026.
- BFM TV: L'Anssi assure que la cyberattaque des frigos de supermarchés est liée à des „défauts de sécurisation élémentaire“, 21. října 2026.