Beta Mastodonu 5.0 zkusmo dovolí správcům odebírat cizí seznamy blokovaných serverů
Mastodon vydal ve středu 4. listopadu první betu verze 5.0, přes dva týdny poté, co ji ohlásil blog projektu. Vedle nového webového rozhraní přináší správcům serverů odběr sdílených seznamů blokovaných domén, zatím za experimentálním přepínačem, a souhlas se zařazením do adresáře serverů. Hotová verze má vyjít do tří týdnů.
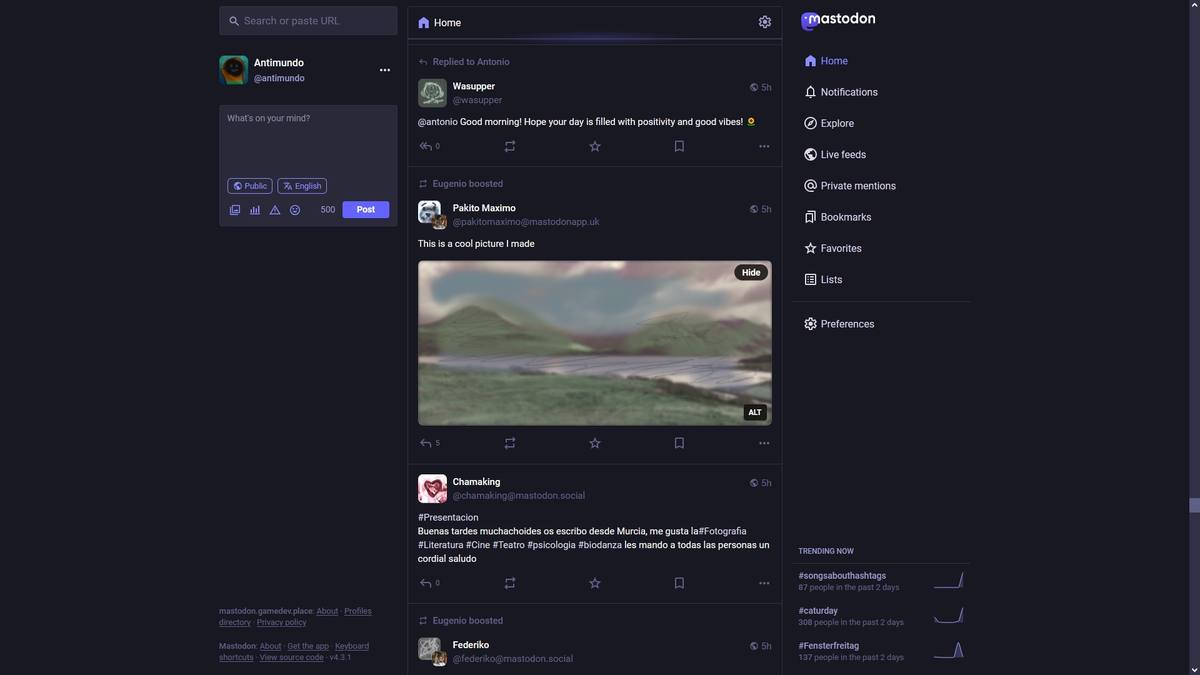
Vývojáři decentralizované sítě Mastodon zveřejnili ve středu 4. listopadu večer na GitHubu první betu verze 5.0. Poznámky k vydání ji označují za předběžnou verzi, která neprošla tak širokým testováním jako běžná vydání; běží na mastodon.social a několika dalších serverech. Server, na který ji správce nasadí, se podle týchž poznámek nedá bezpečně vrátit ke stávajícím stabilním verzím.
Účet Mastodon Engineering ve čtvrtek napsal, že po několika týdnech zkoušení na mastodon.social je beta dost stabilní na to, aby ji nasadili i jiní, a že hotovou verzi tým čeká „během příštích dvou až tří týdnů“ (přeloženo). Servery mastodon.social a mastodon.online hlásily v sobotu přes své rozhraní API ještě novější noční sestavení 5.0.0-nightly.2026-11-05.
Beta přišla později, než se psalo. Blog projektu 19. října ohlásil, že po přepnutí mastodon.social na nové rozhraní 20. října vyjde první beta pro správce serverů. Německý Caschys Blog to převzal jako souběžné vydání a návod pro správce na dev.to datuje betu 20. října ještě v textu ze 7. listopadu. Na GitHubu je ale verze 5.0.0-beta.1 až ze 4. listopadu. O tom, jak lidé přijali nový vzhled, jsme psali v článku o připomínkách na fóru Mastodonu; tady jde o to, co beta mění pro moderátory.
Seznamy blokovaných serverů se budou synchronizovat jednou denně
Na Mastodonu může správce zablokovat celou doménu, tedy odříznout svůj server od jiného serveru i se všemi jeho účty. Každý server si takový seznam vede sám. Žádost o začlenění #40136, kterou tým přijal 14. října, přidává odběr cizích moderačních seznamů: blokovacích, povolovacích i smíšených. Server je stáhne jednou denně, z rozdílů vytvoří návrhy a podle volby správce je buď nechá ke schválení, nebo rovnou uplatní. Počítá i s tím, že autor seznamu nějakou položku později odvolá.
V betě je tahle funkce schovaná za experimentálním přepínačem. Tým chce podle poznámek k vydání sebrat zpětnou vazbu z provozu a čeká, že v příštím vydání bude stabilní a zapnutá na všech serverech. Autor návodu na dev.to ji označuje za nejužitečnější novinku pro servery, které spravuje jediný člověk bez týmu moderátorů.
Do adresáře serverů jen se souhlasem správce
Druhá změna se týká adresáře serverů. Podle žádosti #40750 dostane nastavení serveru dvě nové volby: souhlas se zařazením do adresáře a souhlas s rolí výchozího serveru („default server“). Obě jsou ve výchozím stavu vypnuté. Server je zveřejní ve strojově čitelném popisu nodeinfo, odkud si je může ověřit repozitář, ze kterého se adresář plní. Jestli servery bez souhlasu z adresáře zmizí, poznámky k vydání neuvádějí.
Do moderátorského rozhraní přibylo několik menších věcí. U účtu je vidět, přes jakou aplikaci se registroval, a u vyřízeného odvolání, kdo ho vyřídil. Předpřipravená varování se přejmenovala na připravené odpovědi a dají se omezit na konkrétní zásah. Nová stránka o stavu serveru pouští kontroly na pozadí a výsledky ukládá. Velkým serverům má ulevit bloomův filtr: oznámení o smazaném účtu pošle server jen těm serverům, které si ten účet dřív stáhly, takže jich odejde výrazně méně.
Uživatelé si všimnou hlavně skrytých vlastních sdílení
Pro běžné lidi je největší změnou nové webové rozhraní s výběrem barevného motivu. Nenápadnější je, že vlastní sdílení (boosty) jsou nově v domovské časové ose ve výchozím stavu skrytá; nastavení dovoluje skrýt i vlastní příspěvky. Upozornění na obsah jde nastavit tak, aby bylo u nového příspěvku zapnuté předem, a hashtag se dá začít sledovat přímo z nabídky. V betě je i počítadlo, které zaznamenává, odkud lidé kliknou na Sledovat. Registrace z aplikací jde nově provést i přes OAuth a dosavadní cesta přes POST /api/v1/accounts má v některé z příštích verzí zmizet.
Správcům se mění požadavky na software serveru. Bez výpadku se na 5.0 dá přejít jen z řady 4.7, kterou jsme popsali v článku o šifrování soukromých klíčů.
| závislost | Mastodon 4.7.5 | Mastodon 5.0.0-beta.1 |
|---|---|---|
| Ruby | 3.3 a novější | jen 4.0 |
| Node.js | 22 a novější | 24 a novější |
| Redis | 7.0 a novější | 7.2 a novější |
| PostgreSQL | 14 a novější | 14 a novější |
Den před betou vyšly bezpečnostní opravy
V úterý 3. listopadu vydal tým opravné verze 4.7.5, 4.6.11, 4.5.21 a 4.4.28. Jedna z oprav ve verzi 4.7.5 se týká obejití hesla při přihlášení k neaktivnímu účtu, které hlášení hodnotí jako vysoce závažné. Uživatel s účtem na témže serveru mohl uprostřed přihlašování přepnout na cizí neaktivní účet a nechat mu poslat e-mail s přihlašovacím kódem. Účet by převzal, kdyby šestiznakový kód uhodl. Chybu šlo zneužít jen u účtů bez dvoufázového ověření a bez aktivity za poslední tři měsíce a ze stabilních verzí se týkala jen 4.7.4.
Postup přechodu na betu je v poznámkách k vydání psaný pro servery na 4.7.5. Z pěti českých serverů, které jsme v sobotu zkusili, běžely na 4.7.5 mamutovo.cz a mastodon.pirati.cz, na 4.7.3 mastodonczech.cz a witter.cz a na 4.6.10 f.cz.
Zdroje
- Mastodon na GitHubu: v5.0.0-beta.1 (4. listopadu 2026) a v4.7.5 (3. listopadu 2026)
- Příspěvek účtu Mastodon Engineering o první betě (5. listopadu 2026)
- Žádost o začlenění #40136: moderation domain block/allow synchronization, #40750: server directory opt-in a #40283: bloom filters for account deletion notices
- Bezpečnostní hlášení GHSA-3xjw-gv43-3w62 (3. listopadu 2026)
- Mastodon Blog: 5.0: A closer look (19. října 2026)
- Caschys Blog: Mastodon 5.0: Vorschau auf das große Web-Redesign (20. října 2026)
- The Glitch Fixer na dev.to: Mastodon 5.0 Beta: Self-Hosted Upgrade Guide (7. listopadu 2026)
- Vlastní dotaz na
/api/v2/instanceserverů mastodon.social, mastodon.online, mamutovo.cz, mastodon.pirati.cz, mastodonczech.cz, witter.cz a f.cz, 7. listopadu 2026